Полномочие должно соответствовать действию
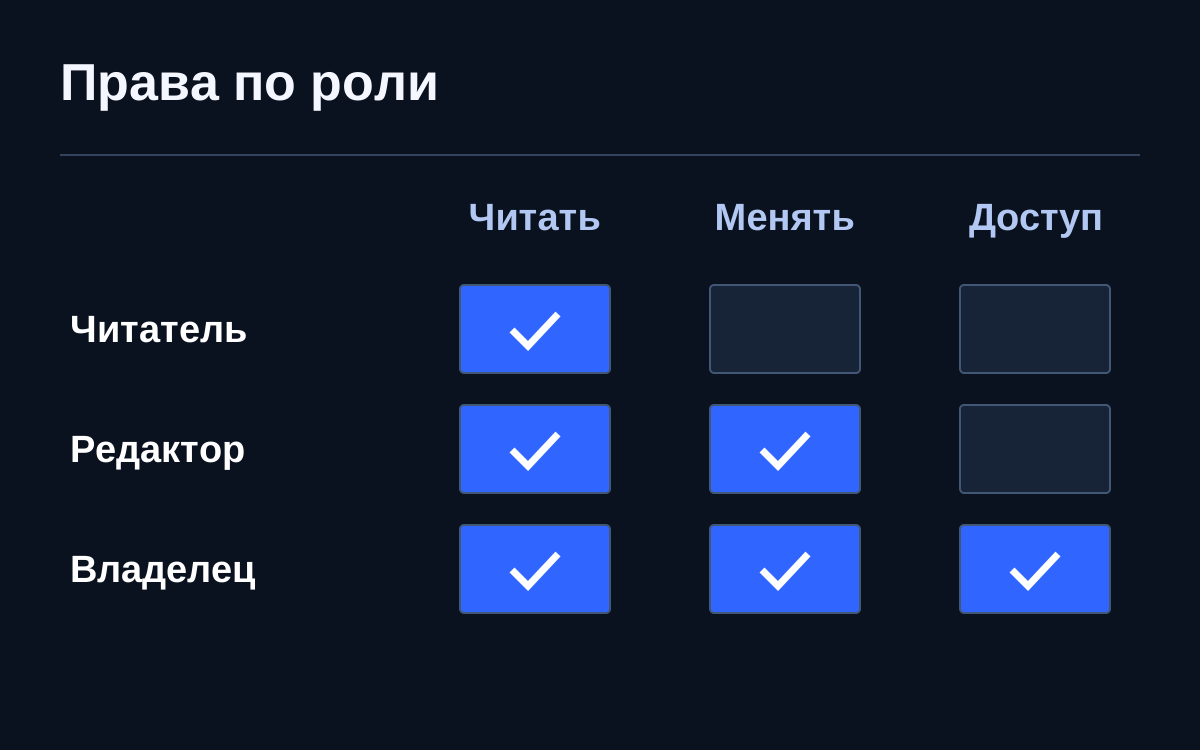
Сотруднику нужны права на конкретные действия: прочитать документ, подтвердить заказ, изменить запись. OWASP рекомендует выдавать минимальные необходимые полномочия и регулярно пересматривать их. Название должности само по себе не определяет, какие данные человеку доступны.
Пример: подмена в отделе закупок
Представим учебную ситуацию: специалист на две недели заменяет коллегу и должен подтверждать получение товара по одному проекту. Ему копируют все права заместителя руководителя, включая изменение справочника поставщиков и просмотр чужих договоров. Через месяц подмена закончилась, а разрешения сохранились. Человек получил постоянную возможность ради временной задачи.
Более точное решение начинается с описания трёх параметров: какие записи доступны, какие действия разрешены и когда полномочие заканчивается. Если сервис не позволяет такой точности, исключение стоит сделать видимым: назвать владельца, срок пересмотра и причину ограничения, которое пока нельзя реализовать.
Роль — удобное приближение
Название должности не всегда описывает все условия доступа. Два менеджера могут работать с разными регионами, а один сотрудник — участвовать сразу в нескольких проектах. Поэтому при обсуждении разрешений полезнее говорить «изменять заявки назначенного проекта», чем «дать права менеджера». Это связывает решение с объектом и реальной ответственностью.
Излишняя детализация тоже имеет цену. Если каждое мелкое действие требует новой заявки администратору, сотрудники начинают искать обходы. Нужен понятный базовый набор полномочий и отдельный маршрут редких расширений. Критерий качества — выполнение обычной работы без постоянно действующего доступа, который нужен лишь в исключениях.
Запрет тоже необходимо проверить
Просмотр меню показывает только то, что интерфейс решил отобразить. OWASP отдельно подчёркивает проверку разрешений на каждом запросе: скрытая кнопка не заменяет контроль в самой системе. Проверять это должны уполномоченные специалисты в согласованных условиях, используя тестовые записи и учётные записи.
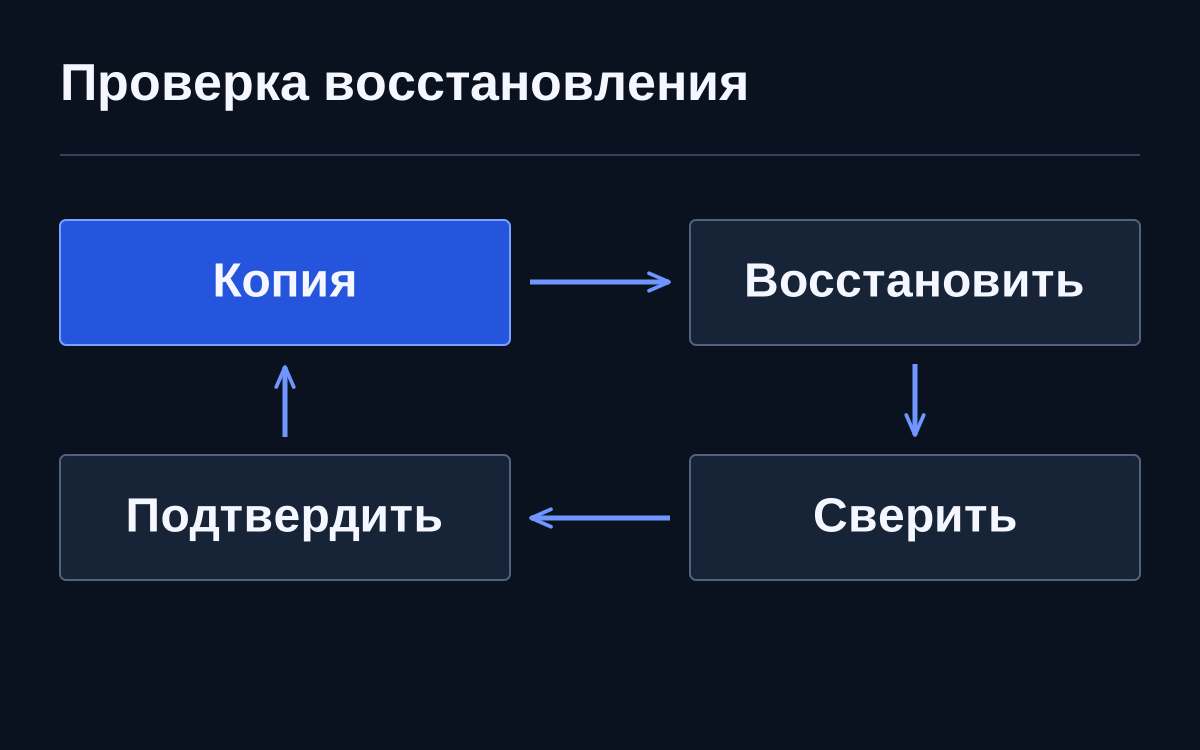
Для бизнес-приёмки достаточно сформулировать ожидаемое поведение: сотрудник видит свой проект, не видит соседний и не меняет чужие документы через прямую ссылку. Важно проверять не только запрет, но и сохранение нужных возможностей. После ужесточения доступа работа не должна незаметно переходить в общую учётную запись.
Пересмотр привязан к изменениям
Календарная проверка полезна, однако перевод между отделами, окончание проекта и смена подрядчика дают более точные поводы. В эти моменты сравнивайте прежние и новые обязанности. Простое добавление новой роли оставляет накопленный набор прав, который уже не соответствует ни одной реальной должности.
Попросите владельца ресурса подтвердить назначение доступа, а администратора — его фактическое состояние. Эти ответы решают разные задачи. Первый объясняет необходимость, второй показывает настройку. Если подтверждение превращается в массовое нажатие «согласовать», сократите пакет и выделите разрешения, которые действительно изменились.
Начать с одной группы
Возьмите небольшую команду и один важный сервис. Сопоставьте ежедневные действия с правами, выделите временные расширения, назначьте даты пересмотра. Затем проведите обычную рабочую операцию с уточнённым набором разрешений. Это проверит, что сокращение доступа совместимо с результатом, за который отвечает сотрудник.