Доступы и передача дел
При уходе сотрудника компания прекращает его доступ и передаёт работу другому человеку. Удалённая учётная запись может остановить отчёт или автоматизацию, если они принадлежат ей. Подготовка начинается с перечня сервисов, документов и подключений, за которые отвечал сотрудник.
Пример: маркетолог и еженедельный отчёт
Представим вымышленную команду: маркетолог настроил выгрузку рекламных показателей в общую таблицу и ушёл. Его вход отключили, но никто не проверил, от чьего имени выполняется выгрузка. Через неделю отчёт перестал обновляться. Таблица осталась доступна коллегам, поэтому они сначала приняли старые числа за свежие.
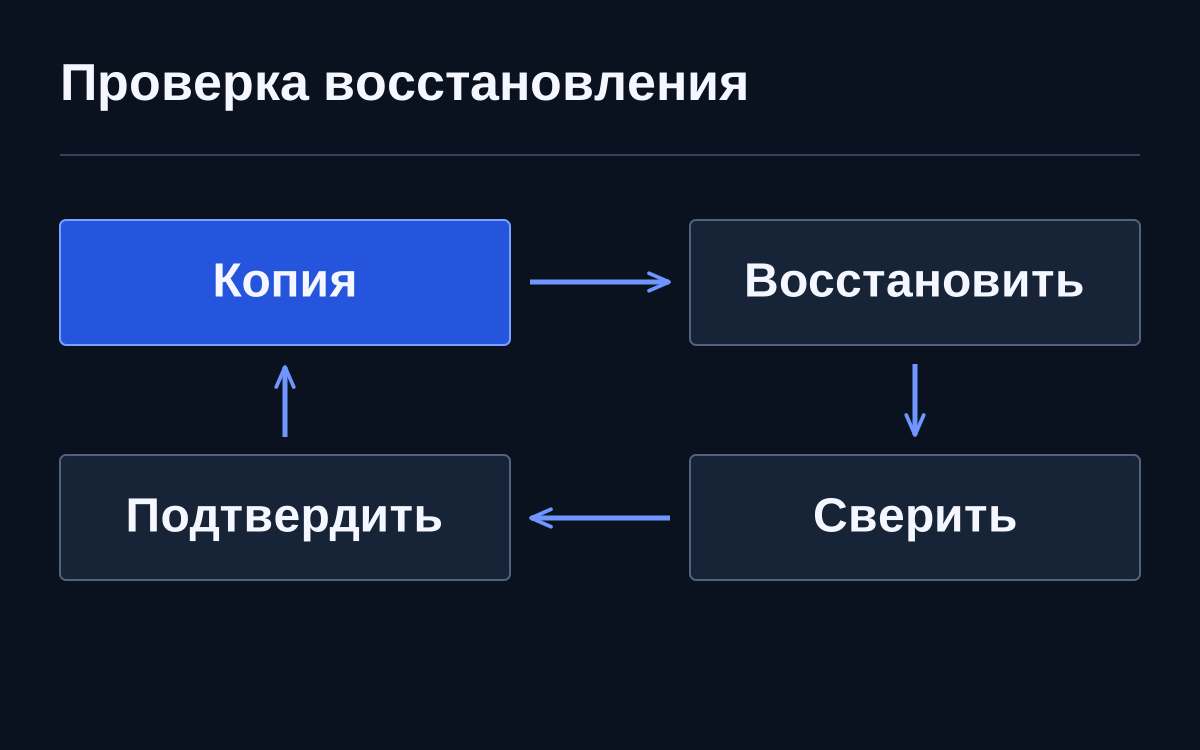
До завершения работы следовало установить владельца таблицы, способ запуска выгрузки и зависимость от полномочий человека. Передача доступа к документу не обязательно передаёт управление подключением. Приёмка в этом случае — успешное обновление данных под новым ответственным с видимой датой выполнения.
Разделить владение и возможность входа
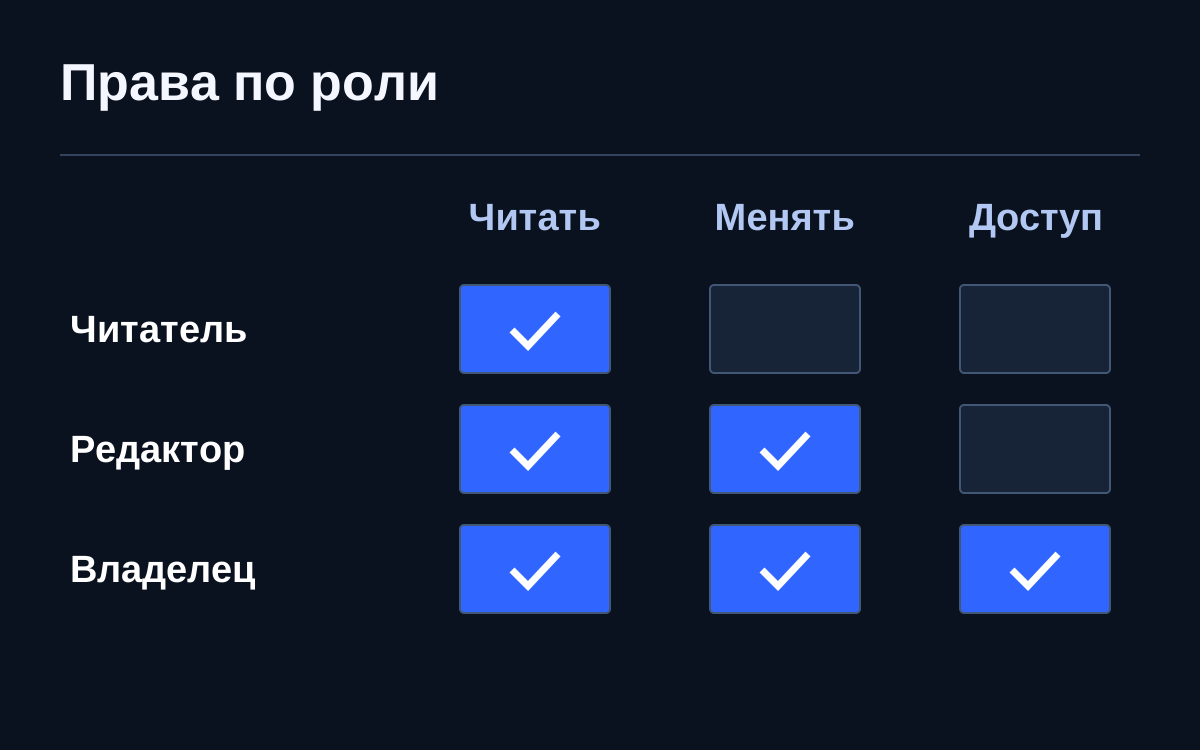
Документ может принадлежать одной рабочей учётной записи, а пользоваться им — целая команда. Для таких ресурсов заранее определяют нового владельца или предусмотренный сервисом порядок сохранения. Microsoft в инструкции для Microsoft 365 отдельно рассматривает блокировку входа, сохранение данных и предоставление другим сотрудникам доступа к нужному содержимому.
Порядок конкретных действий зависит от продукта, подписки и организационных правил. Здесь опасно заменять инструкцию одной универсальной командой «удалить пользователя». Владелец процесса должен назвать нужные материалы и преемника, а администратор — проверить способ передачи и последствия удаления именно в используемой системе.
Что остаётся после отключения учётной записи
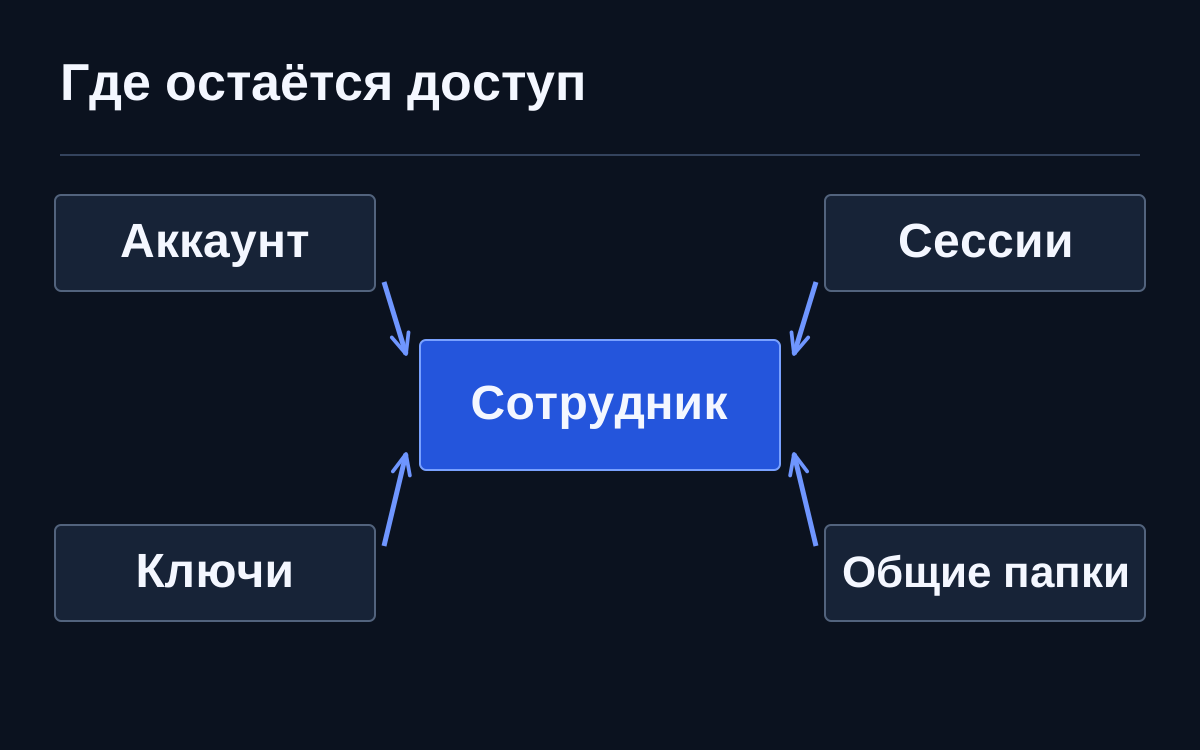
Действующие сеансы, личные ключи интеграций, локальные копии и общие способы входа требуют отдельного рассмотрения. Не нужно предполагать, что отключение одного профиля автоматически отменило каждый ранее выданный доступ. Для каждой системы важен её документированный механизм прекращения полномочий и проверка фактического результата.
Общие секреты особенно неудобны: после ухода одного участника остальные продолжают ими пользоваться, а действия трудно связать с человеком. Если замена необходима, её проводят вместе с обновлением зависимых процессов. Иначе закрытие доступа породит тихий сбой, который коллеги попытаются исправить восстановлением прежнего небезопасного способа работы.
Подтверждать действия, а не собирать галочки
В рабочем перечне у каждого ресурса нужны исполнитель, ожидаемое состояние и подтверждение. Для кабинета это может быть отсутствие действующего пользователя; для проекта — новый владелец; для отчёта — успешный запуск после передачи. Слово «готово» без объекта проверки не позволяет понять, что действительно произошло.
Проверку выполняют администраторы в разрешённых условиях, без входа от имени бывшего сотрудника. Отдельно отмечают неизвестные сервисы и исключения с ответственным за разбор. Такой остаток лучше видимой пустоты: незакрытый вопрос хотя бы не теряется после общей отметки о завершении процедуры.
Подготовка начинается раньше увольнения
Самый полезный результат разбора — изменение повседневного устройства работы. Важные процессы получают понятных владельцев, командные документы хранятся в подходящих пространствах, а подключения описываются при создании. Тогда уход человека перестаёт быть единственным моментом, когда организация пытается вспомнить собственную инфраструктуру.